


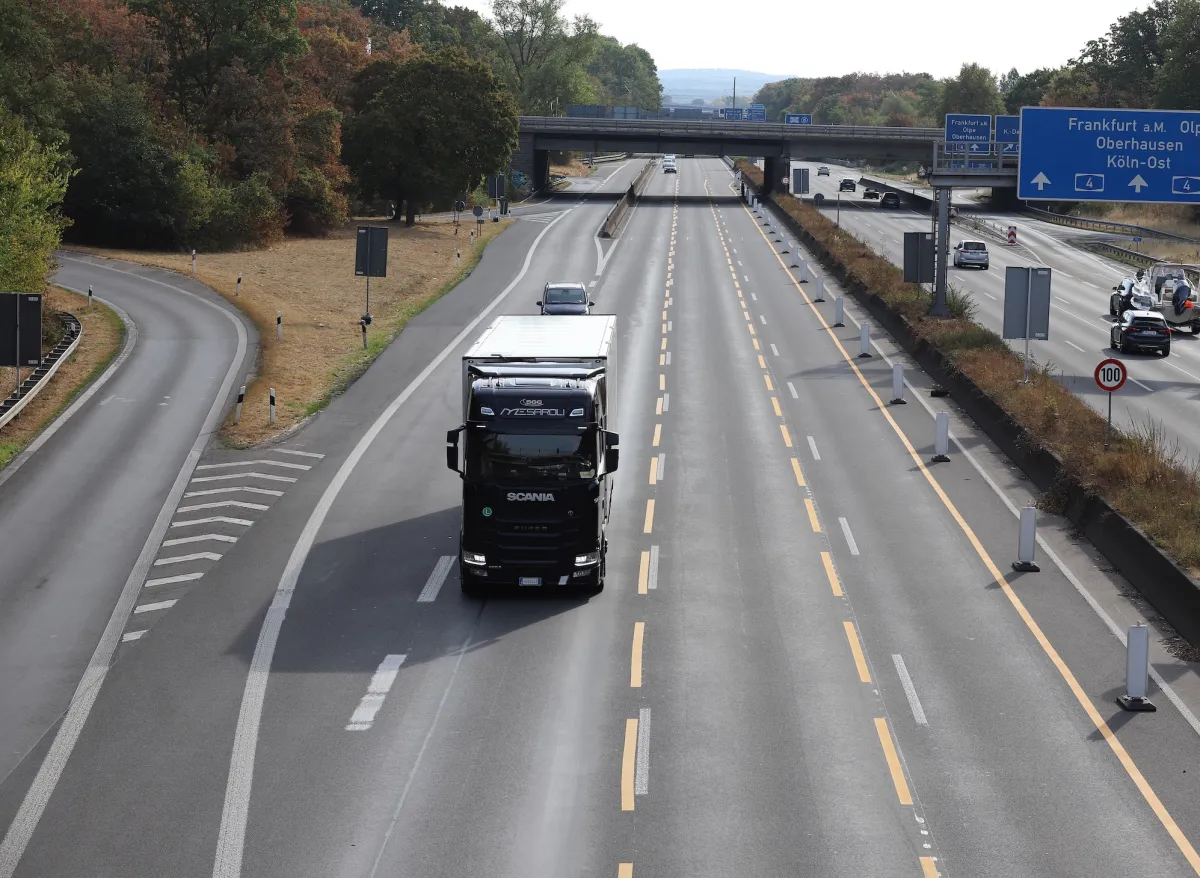
Ceva Logistics veri ihlali, fiziksel ürünlerinin teslimatı için Ceva Logistics’i kullanan birçok şirketin kişisel verilerinin siber saldırı sonucu açığa çıktığını gösterdi. Bu gelişme lojistik sektöründe önemli bir siber güvenlik sorunu olarak dikkat çekiyor ve bankalardan perakendecilere, hatta oyun platformlarındaki kullanıcılar üzerinde de ciddi etkiler yaratıyor.
Ceva Logistics veri ihlali nedir?
Son dönemde Ceva Logistics’e yönelik gerçekleştirilen siber saldırıda, şirkete bağlı müşterilerin ve kullanıcıların kişisel bilgilerinin ele geçirildiği bildirildi. Bu ihlal, Ceva Logistics’in fiziksel ürün lojistiği hizmeti sunduğu şirketlerde veri güvenliği açısından önemli riskler ortaya çıkardı.
Hangi sektörler etkilendi?
Lojistik devi Ceva Logistics’in yaşadığı bu veri ihlali, bankalar, perakende sektöründeki şirketler, oyun platformları ve diğer ilgili müşterilerini etkiledi. Örneğin, bir oyun platformu olan Steam kullanıcıları da bu ihlalin dolaylı etkilerini yaşayabilir.
Kişisel verilerin güvenliği neden önemli?
Kişisel verilerin korunması, hem bireylerin mahremiyeti hem de şirketlerin itibarının korunması açısından kritik öneme sahiptir. Ceva Logistics veri ihlali, tedarik zincirinde veri güvenliğinin ne denli önemli olduğunu bir kez daha gözler önüne serdi. Böyle bir kriz, müşterilerin şirketlere olan güvenini sarsabilir ve hukuki sorunları beraberinde getirebilir.
Ceva Logistics veri ihlali kullanıcılar için ne anlama geliyor?
Bu veri ihlali nedeniyle etkilenen kullanıcıların kişisel verileri kötü niyetli kişiler tarafından kullanılma riski bulunuyor. Banka müşterilerinin finansal bilgileri, perakende müşterilerinin satın alma alışkanlıkları ve oyun kullanıcılarının hesap verileri tehlike altında olabilir. Kullanıcıların bu konuda dikkatli olması, hesap bilgilerini güncel tutması ve şüpheli aktivitelere karşı tetikte olması gerekmektedir.
Şirketler için olası sonuçlar
Ceva Logistics veri ihlali, lojistik şirketleri ve birlikte çalıştıkları firmalar için operasyonel ve finansal riskler doğuruyor. Veri ihlallerinin giderilmesi için ek maliyetler, müşteri güveninde azalma ve regülasyonlar karşısında yaptırımlar gündeme gelebilir. Bu durum, sektörde siber güvenlik önlemlerinin artırılmasını zorunlu kılacak bir gelişme olarak değerlendiriliyor.
Ceva Logistics veri ihlali sonrası alınacak önlemler
Lojistik ve veri güvenliği firmaları, siber saldırılara karşı önleyici tedbirleri artırmalı; şifreleme, çok faktörlü kimlik doğrulama ve düzenli güvenlik denetimleri gibi yöntemlerle riskleri minimize etmelidir. Ayrıca, müşterilere veri ihlali durumlarında şeffaf bilgi verilmesi ve zararların en aza indirilmesi için hızlı aksiyon alınması gerekiyor.
Sıkça Sorulan Sorular
- Ceva Logistics veri ihlali nasıl tespit edildi?
Şirket tarafından yapılan güvenlik incelemeleri sonucu gerçekleşen siber saldırı ve bazı müşteri verilerinin ele geçirildiği belirlendi. - Kullanıcılar ne yapmalı?
Kullanıcılar hesap şifrelerini güncellemeli, iki faktörlü doğrulamayı etkinleştirmeli ve şüpheli e-posta ya da mesajlara karşı dikkatli olmalıdır. - Ceva Logistics ihlale karşı nasıl önlem alıyor?
Şirket, ihlalin etkilerini azaltmak için siber güvenlik ekiplerini güçlendiriyor ve mevcut sistemlerini hızlıca güncellemeye çalışıyor.
Ayrıca okuyun: Discovered Materials daha verimli çipler için yeni malzeme keşfi yapıyor · Google Play Venmo play, Venmo ödeme seçeneğini kullanıcılarına sunuyor
Kaynak: Orijinal haber




Yorum yap