


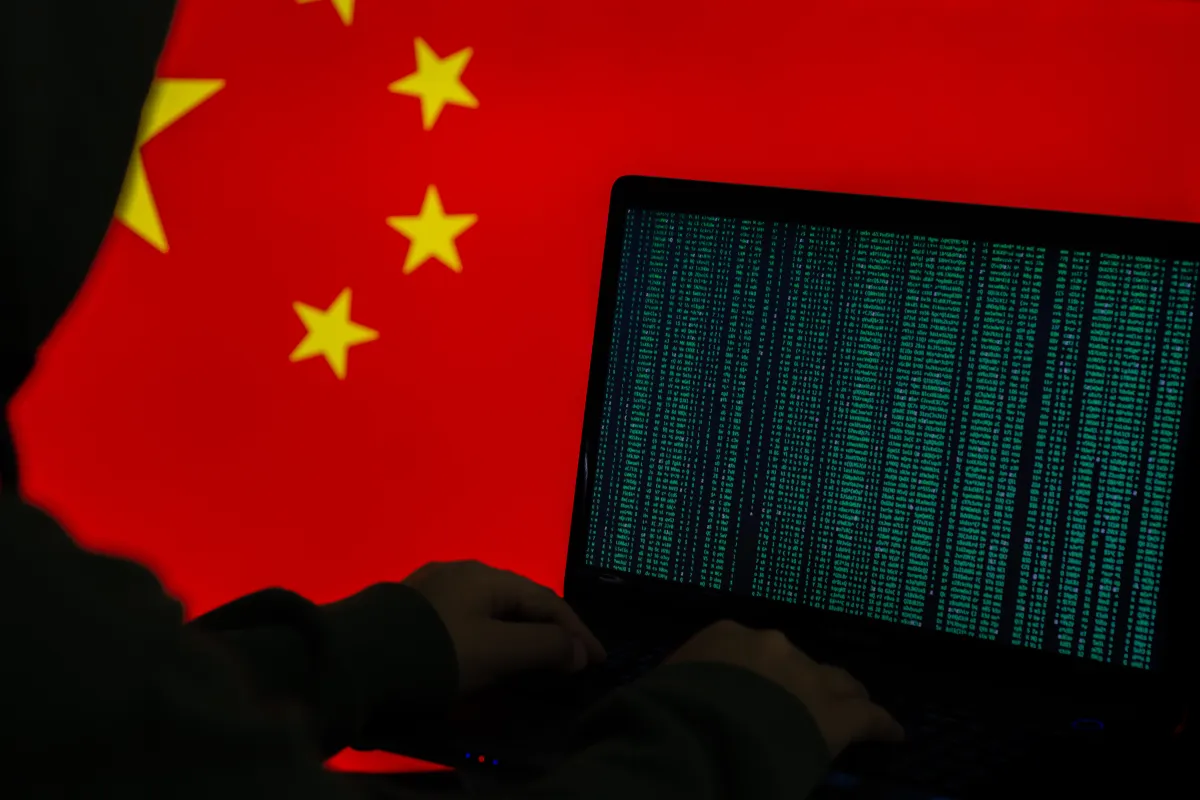
LightSpy casus yazılımı, yakın zamanda yapılan araştırmalar doğrultusunda Çin merkezli bir şirketle ilişkili olarak 13 farklı ülkede kurbanlar hedef alınırken tespit edildi. Bu zararlı yazılımın son faaliyetleri, operatörlerden birinin gerçek isim ve ofis adresi kullanarak KFC’den sipariş vermesiyle ilişkilendirildi.
LightSpy casus yazılımının tespit edilmesi
Güvenlik araştırmacıları, LightSpy adlı casus yazılımın faaliyetlerini takip ederken, zararlının farklı ülkelerdeki kullanıcıları hedeflediğini belirledi. LightSpy, zararlı yazılım olarak gizlice kullanıcı cihazlarına sızıp bilgi toplama ve gözetleme işlevi görüyor. Tüm bu süreçte saldırganlar, kimliklerini belli eden bir hata yaparak gerçek ofis adreslerini ve isimlerini sipariş sürecinde açığa çıkardı.
Çin bağlantılı operatörlerin rolü
Elde edilen veriler, LightSpy casus yazılımı operasyonlarının arkasında Çin menşeli bir şirketin bulunduğunu ortaya koydu. Operatörlerden biri, kötü amaçlı etkinliklerin bir parçası olarak KFC’ye gerçek adını ve ofis adresini kullanarak sipariş verdi. Bu durum, saldırının kaynağının tespiti açısından kritik öneme sahip oldu.
LightSpy hedef ülkeler ve etkileri
LightSpy casus yazılımı, 13 ülkede farklı kurbanları etkiledi. Bu durum, zararlının uluslararası boyutta yayıldığını ve çok sayıda kişi ile kurumun risk altında olduğunu gösteriyor. Kullanıcı gizliliği ve veri güvenliği açısından ciddi tehdit oluşturan LightSpy, teknoloji kullanıcılarının dikkatle davranmasını gerektiriyor.
Teknoloji kullanıcıları ve şirketler üzerindeki etkisi
Bu tür casus yazılımlar, bireysel kullanıcıların yanı sıra iş dünyasındaki kuruluşların da güvenliğini tehlikeye atıyor. Şirketler açısından LightSpy’nin ortaya çıkması, veri ihlalleri ve fikri mülkiyetin korunması gibi konularda ek maliyet ve güvenlik önlemleri alınmasını gerektirebilir. Kullanıcılar içinse cihazlarının koruma seviyelerini artırmak ve şüpheli aktiviteleri izlemek büyük önem taşıyor.
Güvenlik önlemleri ve gelecekteki gelişmeler
LightSpy’nin tespiti, siber güvenlik alanında erken müdahalenin önemini vurguluyor. Kullanıcıların güncel antivirüs programları kullanması, yazılım güncellemelerini düzenli yapması ve bilinmeyen kaynaklardan gelen bağlantılara şüpheyle yaklaşması öneriliyor. Uzmanlar, bu tür casus yazılımlarına karşı sürekli izleme ve analiz çalışmalarının artırılması gerektiğini belirtiyor.
Sıkça Sorulan Sorular
LightSpy casus yazılımı nedir?
LightSpy, kullanıcıların cihazlarına gizlice sızarak bilgi toplayan ve casusluk amaçlı kullanılan bir zararlı yazılımdır.
LightSpy hangi ülkeleri hedef aldı?
Araştırmalara göre LightSpy, Çin bağlantılı operatörler tarafından 13 farklı ülkede kullanıcıları hedef almaktadır.
LightSpy’den korunmak için neler yapılabilir?
Kullanıcılar güncel güvenlik yazılımları kullanmalı, bilinmeyen kaynaklardan gelen dosya ve bağlantılara karşı dikkatli olmalı ve düzenli sistem güncellemeleri yapmalıdır.
Ayrıca okuyun: ChatGPT ücretsiz metin sohbeti kullanıcılarına sınırsız erişim sağlıyor · Bumble sosyal deneyimi geliştirmek için gerçek buluşmalara odaklanıyor
Kaynak: Orijinal haber




Yorum yap